Tampilkan postingan dengan label Computer Network Scurity. Tampilkan semua postingan

Minggu, 16 Januari 2011

Mengenal Serangan Man-in-The-Middle (MITM)


by Rizki Wicaksono 

Sudah banyak artikel di ilmuhacking yang membahas teknik serangan man in the middle (mitm), namun belum pernah saya menjelaskan secara detil tentang apa itu mitm attack. Mitm attack merupakan jenis serangan yang sangat berbahaya dan bisa terjadi di mana saja, baik di website, telepon seluler, maupun di peralatan komunikasi tradisional seperti surat menyurat. Oleh karena itu saya pikir perlu ada satu artikel khusus yang membahas tentang mitm attack terlepas dari apapun dan dimanapun implementasi teknisnya.
Bukan Sekedar Sniffing
Mungkin banyak yang mengira tujuan dari serangan mitm adalah untuk menyadap komunikasi data rahasia, seperti yang sniffing. Sniffing bisa disebut sebagai passive attack karena pada sniffing attacker tidak melakukan tindakan  apa-apa selain memantau data yang lewat.  Memang benar dengan serangan mitm, seorang attacker bisa mengetahui apa yang dibicarakan oleh dua pihak yang berkomunikasi. Namun sebenarnya kekuatan terbesar dari mitm bukan pada kemampuan sniffingnya, namun pada kemampuan mencegat dan mengubah komunikasi sehingga mitm attack bisa disebut sebagai jenis serangan aktif.
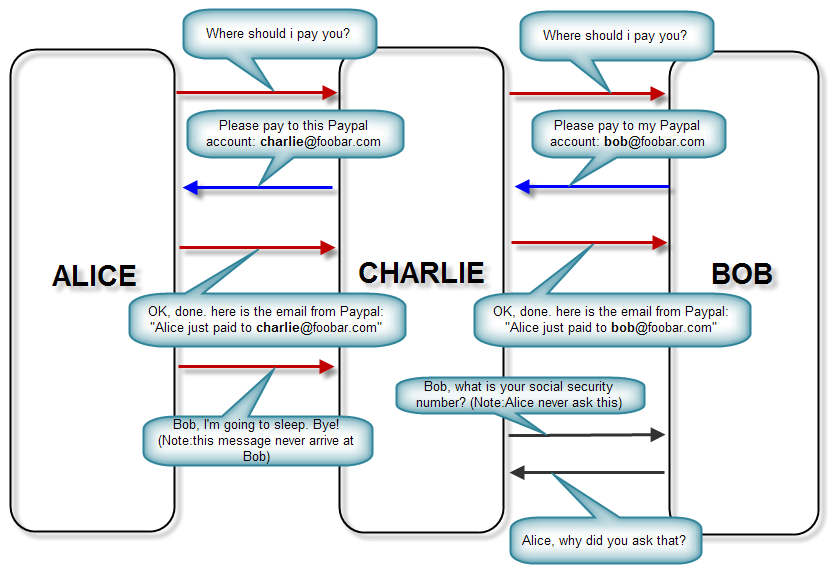
Gambar di bawah ini adalah skenario yang bisa dilakukan attacker dengan serangan mitm.
sniffing,intercepting,tampering,fabricating
Pada gambar tersebut terlihat ada 4 macam serangan yang bisa dilakukan dengan MITM. Berikut adalah penjelasan dari jenis serangan tersebut dalam skenario seperti gambar di atas.
  • Sniffing: Charlie mengetahui semua pembicaraan antara Alice dan Bob.
  • Intercepting: Charlie mencegat pesan dari Alice ketika Alice ingin menutup percakapan dengan “Bob I’m going to sleep, Bye!”. Dengan begini Bob mengira Alice masih berkomunikasi dengannya.
  • Tampering: Charlie mengubah jawaban Bob kepada Alice dari account Paypal bob menjadi charlie.
  • Fabricating: Charlie menanyakan nomor social security number kepada Bob, padahal pertanyaan ini tidak pernah diajukan oleh Alice.
Dengan cara mitm ini bisa dibayangkan betapa besar potensi kerusakan yang bisa dilakukan Charlie kepada Alice dan Bob.
Proses Terjadinya Serangan Man-in-The-Middle
Dalam serangan mitm, seorang attacker akan berada di tengah-tengah komunikasi antara dua pihak. Seluruh pembicaraan yang terjadi di antara mereka harus melalui attacker dulu di tengah. Attacker dengan leluasa melakukan penyadapan, pencegatan, pengubahan bahkan memalsukan komunikasi seperti yang sudah saya jelaskan sebelumnya.
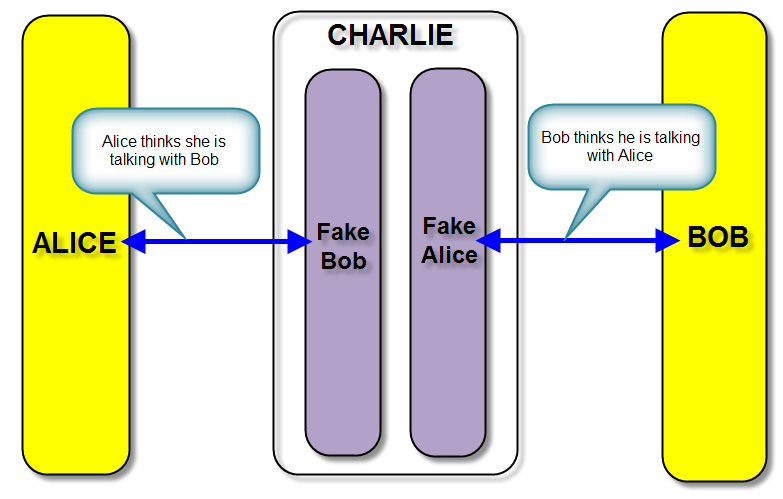
Sekarang mari kita lihat proses terjadinya MITM dalam contoh kasus Alice berkomunikasi dengan Bob. Charlie sebagai attacker akan berusaha berada di tengah antara Alice dan Bob. Agar Charlie berhasil menjadi orang ditengah, maka Charlie harus:
  • menyamar sebagai Bob dihadapan Alice
  • menyamar sebagai Alice dihadapan Bob
Charlie acts as fake Bob and fake Alice
Dalam mitm, Alice mengira sedang berbicara dengan Bob, padahal dia sedang berbicara dengan Charlie. Begitu juga Bob, dia mengira sedang berbicara dengan Alice, padahal sebenarnya dia sedang berbicara dengan Alice. Jadi agar bisa menjadi orang di tengah Charlie harus bisa menyamar di dua sisi, tidak bisa hanya di satu sisi saja.
Kenapa Alice dan Bob bisa terjebak dan tertipu oleh Charlie? Itu karena Alice dan Bob tidak melakukan otentikasi dulu sebelum berkomunikasi. Otentikasi akan menjamin Alice berbicara dengan Bob yang asli, bukan Bob palsu yang diperankan oleh Charlie. Begitu juga dengan otentikasi, Bob akan berbicara dengan Alice yang asli, bukan Alice palsu yang diperankan oleh Charlie.
Pentingnya Otentikasi: Who Are You Speaking With?
Otentikasi adalah proses untuk membuktikan identitas suatu subjek, bisa orang atau mesin. Proses membuktikan identitas seeorang ada banyak cara, namun semuanya bisa dikelompokkan dalam 3 kategori:
  • What you know: PIN, password, pasangan kunci publik-privat
  • What you have: smart card, kunci, USB dongle
  • What you are: fingerprint, retina
Secara singkat otentikasi menjawab pertanyaan “Who are you speaking with?”. Pertanyaan itu sangat penting diketahui sebelum dua pihak berkomunikasi. Bila dua pihak berkomunikasi tanpa sebelumnya melakukan otentikasi, maka keduanya bisa terjebak berbicara dengan orang yang salah, yaitu orang yang menyamar menjadi lawan bicaranya. Bila sampai ini terjadi maka akibatnya bisa sangat fatal, salah satunya adalah terjadinya mitm attack.
Bila dua orang yang sudah saling mengenal berbicara dengan tatap muka langsung, maka tidak mungkin keduanya terjebak dan tertipu berbicara dengan orang yang salah. Otentikasi menjadi sangat penting bila kedua pihak berbicara melalui media komunikasi jarak jauh seperti telpon atau internet. Dalam komunikasi jarak jauh, kita hanya bisa mendengar suara lawan bicara kita, jadi sangat besar kemungkinan kita berbicara dengan orang yang salah.
Jadi cara untuk mencegah serangan MITM adalah dengan melakukan otentikasi sebelum berkomunikasi. Bahkan walaupun otentikasi dilakukan oleh salah satu pihak saja, itu sudah cukup untuk mencegah mitm. Mari kita lihat kembali contoh Alice,  Bob dan Charlie, bila otentikasi hanya dilakukan oleh Bob, sedangkan Alice tidak. Karena tidak adanya otentikasi Alice, maka Charlie bisa menyamar sebagai Alice di hadapan Bob, namun Charlie tidak bisa menyamar sebagai Bob di hadapan Alice. Kenapa Charlie tidak bisa menyamar menjadi Bob? Sebab Alice akan menguji keaslian

MACAM-MACAM TIPE SERANGAN PADA JARINGAN KOMPUTER


-          Hanya membagi ilmu tentang materi pembelajaran kuliah hari ini...met baca ya!! ^_^
  •       BLACK HAT (CRACKER)
  • -          WHITE HAT
  • -          GREY HAT
  • -          ETHICAL HACKERS = hacker yang yang sudah tau etika menghecker
  • -          SCRIPT KIDDIES
Klasifikasi Serangan
  • -          Internal Attack = serangan dari dalam jaringan itu sendiri. Biasanya disalahgunkan untuk hak akses. Klasifikasi serangan ini jauh lebih berbahaya dari external attack.
  • -          External Attack = serangan dari luar.
  • -          Unstaructure Threats 
  • -          Structure Threats
  •  
Tahapan Hacking
1.      Reconnaissance
Tahapan dimana seorang hacker berusaha mengumpulkan data tentang target, misalnya data OS yang digunakan oleh target. Pencarian data kelamahan ini sendiri dapat dilakukan  melalui internet atau google.
(download Angry IP Scanner 2.21/www.whois.net)
Contohnya :
a.      Internet Queries = untuk mencari informasi di internet sebanyak-banyaknya
b.      Ping Sweep = mencari alamat IP yang aktif supaya tahu taget kita itu aktif atau tidak.
c.       Port Scans = untuk mencari port yang terbuka dan mencari kelemahannya di internet
d.      Packet sniffers = untuk mencari informasi untuk mengetahui traffic,
2.      Scanning
Pada tahap ini, si hacker akan mencoba mencari kelamahan dari sisrem yang telah ditargetkan untuk  mencari informasi yang lebih detail dengan meil tool-tool yang tersedia atau dengan internet
3.      Enumeration
Melakukan koneksi terhadap target, masuk kesini  merukan tahap tantangan.
4.      Gainning Access
Mengambil hak aksess dari targat
5.      Escalating Privilage
Mulai masuk kearah administrator,disini kita boleh ngapain aja.
6.      Covering tarck
Setelah masuk tanpa ijin, tentunya saja si hacker ini harus menghapus jejak dengan menghapus log network
7.      Backdooring
Tahap terakhir, setelah kita berhasil menghack target jika kita iingin menghacknya kembali tahap ini lebih mempermudah kita untuk masuk lagi.

A.     Access Attacks
1.      Brute-Force Attack
2.      Trojoan horse program = merupakan salah satu yang dibut backdoor, bisa diinstalkan untuk mencuri data keyloger.
3.      Packet Sniffer = untuk mengcapture semua trafic dari semua passwork yang tidak di encripsi.
(Attacker dapat menggunkan tools seperti L0phtCrack or Cain)
B.      Trust Exploration
Memanfaatkan hak akses melalui HMZ untuk mendapatkan hak aksess ke system utama.
C.      Man In The Middle (MITH)
D.     DoS Attacks
Denial of service/ distrube DoS, digunkan untuk menyerang supaya melumpuhkan sbuah system agar pengguna yang berhak tidak dapat mengakses sistem tersebut. Bisa menggunkan ‘Zombi’
Untuk menggunkan DDOS kita bisa menggunkan “Smurf Attack’. Penyerangan akan dikirim ke packet-packet ping request ke banyak host dengan merubah alamat IP sumber menjadi alamat host yang akan diserang. Host-host yang menerima paket ping request tesebut akan mengirimkan peket balasan ke alamat IP host korban serangan.
(booter)
Untuk melakukan penyerangan menggunkan SYN Flood  & UDP Flood digunkan komputer zombie sehingga penyerangan dapat menyembunyikan indentitas yang sebenarnya.
E.      Worm
Worm merupakan malicious program yang dapat memperbanyak diri tanpa campur tangan menusia.
Tipe-tipe worm :
1.      Email worm
2.      Instant Messagaging worms
3.      Internet Worms
4.      File-shering Worm
Cara untuk mengindentifikasi worms :
1.      Kita sniffing worms tersebut’
2.      Setelah kita mengetahui port number worm tersebut kita tutup portnumber tersebut pada firewall
F.       Virus
Virus merukan malicious program yang dapat memperbanyak diri sendiri dengan campur tangan manusia. Virus adalah program yang sifatnya merusak.
G.     Trojan Horse
Trojan adalah sebuah program yang telihat tidak membahayakan, tetapi ketika program tersebut kita execute maka secara otomatis program yang berbahaya masuk kedalam sistem kita.
Contoh trojan :
1.      Backdoor,
2.      Rootkit
3.      Keylogger
Intinya kita harus mengetahui portnumber berapa saja yang bisa digunkan malicious untuk menyerang komputer kita.
H.     Social Engineering
Metode serangan ini termasuk kategori non teknis karena “serangannya” melalui penertrasi secara sosial, metode ini memanfaatkan human error karena berhubungan dengan psikologi manusia, interaksi manusia dan sifat dasar manusia, secara sosial manusa akan menjawab pada saar ditanya oleh penanya apalagi dengan sikap dan attitude orang yang diajak bicara fengan sipan sevara alami kita akan  merespon
I.        Spamming
Spamming adalah mengirimkan email yang akan diingin ke banyak tujuan, dengan maksud untuk mengiklankan suatu product.
Sekarang spamming ini digunakan untuk menyebarkan trojan.
J.        Phising
Phising adalah kegiatan memancing korban untuk memberikan indentitas atau hal-hal lain yang sifatnya private. Biasanya phising ini dilakukan dengan membuat dengan membuat replika web, lewat email atau pop-up.
K.      SQL Injection
Suatu metode untuk memanfaatkan kelamahan pada mesin server SQLnya, misalnya server yang menjalankan aplikasi.
L.       Buffer Overflow
Buffer overflow adalah seranga yang memanfaatkan kesalahan perogrammer dalam mengalokasikan memori yang digunkan untuk programa yang dibuatnya.